
一文读懂欧洲汽车行业 TISAX 认证:供应链的 “安全通行证”
时间:2025-09-21 来源:汽车供应商网 作者:管理员
【汽车供应商网】在汽车产业加速迈向智能化、网联化的数字化浪潮中,信息安全已从 “附加项” 变为 “必选项”,成为决定企业竞争力的关键要素。在此背景下,TISAX(可信信息安全评估交换)认证凭借其行业针对性与互认性,逐渐成为全球汽车供应链的 “通用语言”—— 它不仅是企业敲开欧洲汽车市场大门的 “钥匙”,更是构建全球合作伙伴信任的核心基石。
什么是 TISAX?行业背景与核心价值
TISAX(Trusted Information Security Assessment Exchange,可信信息安全评估交换),并非单一标准,而是面向汽车行业的信息安全评估与结果互认机制。其诞生与发展,紧密贴合汽车供应链对信息安全标准化的需求:
发起主体:由德国汽车工业协会(VDA)与欧洲汽车工业安全数据交换协会(ENX)联合推出,最初源于德国主流汽车整车厂(OEM)对供应商的内部信息安全审计,后逐步升级为全行业通用机制。
核心依据:以国际通用的 ISO/IEC 27001 信息安全管理体系标准为基础,融合汽车行业特有的 VDA-ISA 信息安全评价检查表,形成更贴合汽车产业场景的评估框架。
适用范围:覆盖汽车产业链全环节参与者,包括汽车制造商(OEM)、各级零部件供应商、汽车电子设备厂商、自动驾驶技术研发企业、车载数据服务提供商、地图服务商等。
核心价值:通过 “一次评估、多方互认”,解决了传统供应链中 “多家主机厂重复审核” 的痛点,大幅降低企业合规成本,同时建立行业统一的信息安全信任基准。
为什么必须重视 TISAX?行业需求与驱动逻辑
TISAX 从 “可选认证” 变为 “必备门槛”,本质是汽车行业数字化转型下的信息安全需求升级:
汽车智能化催生高敏感信息交互随着自动驾驶、车联网技术普及,主机厂与供应商在研发阶段需共享大量核心数据(如车辆控制算法、用户隐私数据、整车架构设计等),信息泄露风险显著提升。主机厂必须通过标准化评估,确保全链条合作伙伴具备足够的信息安全防护能力。
传统审核模式效率低下、成本高昂在 TISAX 出现前,大众、宝马、奔驰等主流主机厂各自推行独立的信息安全审核标准,供应商需为不同客户重复准备材料、接受审计,不仅消耗大量人力物力,还可能因标准差异导致合规漏洞。TISAX 的互认机制,从根源上解决了这一行业痛点。
新能源与新势力企业融入全球供应链的刚需近年来,新能源汽车企业、科技公司(如自动驾驶解决方案商)成为汽车供应链的重要组成部分。这些企业若想进入欧洲市场、与国际主机厂合作,必须通过 TISAX 认证证明自身信息安全能力,TISAX 标签已成为其参与全球竞争的 “入场券”。
TISAX 核心内容:评估模块与等级划分
TISAX 评估并非 “一刀切”,而是根据企业业务场景灵活选择评估范围,核心分为评估模块与评估等级两大维度:
四大核心评估模块
企业需根据与主机厂的合作内容,选择对应的评估模块(可单选或多选):
信息安全基础(ISMS):基于 ISO/IEC 27001 和 ISO/IEC 27002,覆盖信息安全管理体系的通用要求(如数据加密、访问控制、应急响应等),是多数企业的基础评估模块。
原型保护(Prototype Protection):针对汽车研发阶段的物理与数字原型(如新车样车、未公开的技术方案),评估其存储、运输、测试过程中的安全防护措施,是整车及核心零部件供应商的重点模块。
第三方连接(Third-Party Connections):评估企业与外部合作伙伴(如二级供应商、云服务提供商)之间的数据交互安全,包括接口加密、权限管理、第三方风险监控等。
数据保护(Data Protection):聚焦个人信息(如车主隐私数据)的合规性保护,尤其贴合欧盟《通用数据保护条例》(GDPR)要求,是涉及用户数据处理企业的必选模块。
三级评估等级
评估等级对应信息安全要求的严格程度,由低到高分为 AL1、AL2、AL3:

注意:AL3 级评估、包含 “原型保护” 或 “第三方连接” 模块的 AL2 级评估,必须对企业所有相关工作场所(如研发中心、生产基地)进行现场审计,审计方式包括人员访谈、物理环境检查、系统日志核查、应急演练验证等。
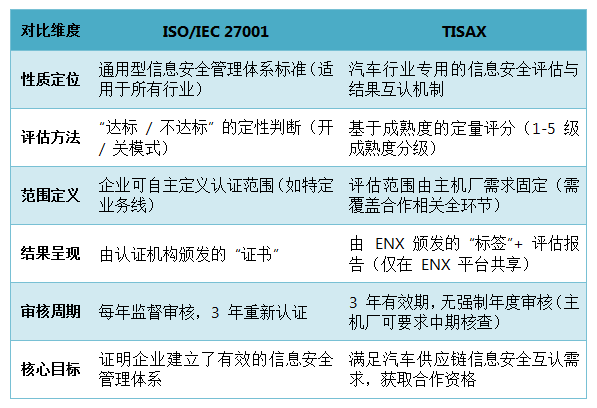
TISAX 与 ISO 27001:厘清区别与联系
很多企业会混淆 TISAX 与 ISO 27001,但两者本质定位不同,需明确区分:
核心联系
TISAX 以 ISO 27001 为基础框架,ISO 27001 认证可视为通过 TISAX 评估的 “前置基础”—— 通过 ISO 27001 认证的企业,在 TISAX 评估中可大幅减少基础模块的审核工作量。
关键区别
TISAX 评估全流程:从注册到结果交换
TISAX 评估遵循标准化流程,全程在 ENX 平台线上管控,企业需按步骤推进:
明确评估需求与注册
企业根据合作主机厂的要求,确定评估的模块(如信息安全 + 原型保护)、等级(如 AL2),在 ENX 官方平台(www.enx.com)完成账号注册,提交评估范围说明。
选择 ENX 认可的审核机构
评估必须由 ENX 授权的第三方审核机构执行(详见 “07 审核机构” 部分),企业需从认可名单中选择机构并签订服务协议。
开展自我评估并提交报告
企业依据 TISAX 评估准则,完成内部自我评估,形成自评估报告,提交给选定的审核机构,由机构初步核查是否满足正式评估条件。
正式评估(远程 / 现场)
AL1 级:仅需审核机构对自评估报告进行书面核查;
AL2 级(不含特殊模块):以远程审核为主;
AL3 级或含 “原型保护 / 第三方连接” 的 AL2 级:必须进行现场审核,审核机构将核查制度文件、系统配置、人员操作、物理环境等。
整改问题并提交纠正计划
针对审核中发现的不符合项,企业需制定整改计划并落实,将整改证明材料提交审核机构验证,直至所有问题关闭。
结果发布与交换
审核机构将最终评估报告上传至 ENX 平台,ENX 向企业颁发对应等级的 TISAX 标签(有效期 3 年)。企业可自主在平台上设置 “结果共享对象”(如特定主机厂、合作伙伴),实现评估结果的定向互认。
TISAX 认证的核心价值:不止于 “通行证”
对汽车供应链企业而言,TISAX 认证的价值远超 “进入欧洲市场” 这一基础目标,更体现在长期竞争力构建:
打破市场准入壁垒:大众、宝马、奔驰、奥迪、ZF(采埃孚)等欧洲主流主机厂已明确要求核心供应商必须具备 TISAX 标签,无认证则无法参与供应链竞标。
降低合规成本,提升效率:通过 “一次评估、多方互认”,企业可避免重复应对不同客户的审核,据行业数据统计,平均可减少 30%-50% 的信息安全合规投入。
构建供应链信任壁垒:TISAX 标签是国际公认的信息安全能力证明,有助于企业在与国内外合作伙伴谈判中占据主动,尤其对出海的中国企业而言,是快速建立信任的 “名片”。
系统化提升信息安全能力:评估过程中,审核机构会帮助企业识别信息安全漏洞(如数据泄露风险、系统权限漏洞等),推动企业建立更完善的防护体系,降低实际运营风险。
适配未来业务拓展需求:随着汽车行业对信息安全的要求持续升级(如智能网联汽车数据安全法规),通过 TISAX 认证的企业可更快速适配新的合规要求,减少业务调整成本。
权威审核机构:国内外服务提供商清单
TISAX 评估的有效性,依赖于 ENX 认可的审核机构。目前,全球范围内具备资质的机构以国际第三方检测认证集团为主,国内企业可选择以下机构合作:
国际权威机构(全球服务能力)
TÜV 南德(TÜV SÜD):德国老牌认证机构,在汽车行业信息安全评估领域经验丰富,服务过大众、宝马等主流主机厂及其供应商。
TÜV 北德(TÜV NORD):与欧洲汽车产业联系紧密,擅长结合主机厂特定需求(如奥迪、保时捷的额外要求)提供定制化评估服务。
DEKRA 德凯:欧洲最大的汽车检测认证机构之一,在原型保护、数据合规等模块的评估中具备优势。
德国莱茵 TÜV(TÜV Rheinland):全球知名的认证机构,服务覆盖汽车全产业链,可提供从 ISO 27001 认证到 TISAX 评估的一体化解决方案。
必维国际检验集团(Bureau Veritas):业务网络遍布全球,擅长帮助跨国企业协调不同地区的评估工作,降低跨区域审核成本。
国内可合作机构(聚焦中国企业需求)
毕马威中国(KPMG China):作为毕马威德国的成员所,严格遵循全球统一标准,熟悉中国企业的信息安全管理现状,能提供 “中文服务 + 国际标准” 的适配方案。
SGS 通标标准技术服务有限公司:国内分支机构广泛,可就近为企业提供现场审核服务,减少差旅与沟通成本,同时具备丰富的汽车行业客户服务经验。
中国企业实践:TISAX 认证的 “破局” 案例
近年来,越来越多中国汽车产业链企业通过 TISAX 认证,尤其是最高等级 AL3 认证,展现了中国企业在信息安全领域的国际竞争力:
案例 1:思必驰科技股份有限公司(2024 年)
作为智能语音交互技术提供商(服务于多家国内外车企),思必驰于 2024 年成功通过 TISAX AL3 级认证,覆盖 “信息安全基础”“数据保护” 两大模块。这标志着其在车载语音交互数据处理、用户隐私保护等方面的能力达到国际顶尖水平,为其进入欧洲主机厂供应链(如宝马、大众的智能座舱项目)奠定了基础。
案例 2:中国汽车工程研究院股份有限公司(中国汽研,2025 年 2 月)
中国汽研及下属多家子公司(涵盖汽车检测、研发、数据服务等业务)联合通过 TISAX AL3 级认证,成为国内少数同时覆盖 “信息安全”“原型保护”“第三方连接” 三大模块的机构。这不仅使其具备为国际车企提供检测认证服务的资质,也为其参与全球汽车技术标准制定提供了话语权。
这些案例印证:TISAX 认证已不再是 “外资企业专属”,中国企业通过系统化的信息安全体系建设,完全能够达到国际最高标准,甚至在部分细分领域(如新能源汽车数据安全)形成差异化优势。
在汽车产业向 “智能移动终端” 转型的过程中,信息安全已成为与 “产品质量”“技术创新” 同等重要的核心竞争力。TISAX 认证的价值,早已超越 “市场通行证” 的范畴,成为企业构建供应链信任、抵御安全风险、适配全球合规要求的 “基础设施”。
对于中国汽车企业而言,无论是零部件供应商出海、新能源车企开拓欧洲市场,还是科技公司融入全球智能汽车生态,TISAX 认证都是不可绕开的 “必修课”。它不仅是进入国际舞台的 “敲门砖”,更是企业提升自身信息安全治理水平、实现长期可持续发展的 “战略投资”。
未来,随着汽车行业信息安全法规的持续收紧(如欧盟《网络安全法》对智能汽车的专项要求),TISAX 认证的影响力将进一步扩大,成为全球汽车供应链的 “通用安全语言”。
更多资讯请关注汽车供应商网:
中汽工程顺利通过 ISO/IEC 27001 信息安全认证,筑牢全球业务信息安全屏障 - 中国汽车供应商网 (qcgys.com)
 京公网安备11010802047045号
